


Rédaction de la charte informatique de GSB et contrôle de son respect
Une charte de 8 règles, chacune reliée à un réglage réel, affichée à chaque ouverture de session, puis deux contrôles sur un poste : un logiciel interdit repéré, signalé par un ticket et retiré.
Seul, dans le laboratoire de l’école qui reproduit l’informatique du siège de GSB (Galaxy Swiss Bourdin, laboratoire pharmaceutique fictif du cas d’étude de la formation). Réalisé les 11 et 12 novembre 2026.
Compétences mises en œuvre
| Compétence | Ce que j’ai fait | Preuve |
|---|---|---|
| Gérer le patrimoine informatique | ||
| Vérifier le respect des règles d’utilisation des ressources numériques | Deux contrôles réels sur un poste de salarié : un logiciel interdit repéré par l’inventaire, signalé par un ticket qui cite la règle, retiré, puis vérifié par un nouvel inventaire | mise en œuvre, tests, figures 3 et 4 |
| Recenser et identifier les ressources numériques | La liste des logiciels autorisés est tirée de l’inventaire automatique du poste de référence : 161 logiciels classés en autorisés, tolérés et non autorisés | choix techniques, mise en œuvre |
| Exploiter des référentiels, normes et standards adoptés par le prestataire informatique | Les durées de conservation des traces annoncées par la charte suivent la recommandation de la CNIL (Commission nationale de l’informatique et des libertés) sur la journalisation (6 mois à 1 an) | choix techniques |
Contexte et besoin
Le laboratoire de GSB avait déjà des règles techniques : comptes nominatifs dans l’annuaire, salariés sans droits d’administration sur leur poste, stratégies de groupe, sortie Internet limitée au Web, réseau invité cloisonné, inventaire automatique des postes par GLPI (gestion de parc et de tickets). Mais aucune charte ne les réunissait : rien d’écrit ne disait aux salariés ce qui leur était demandé, ni ce qui était enregistré.
Le besoin : une charte informatique qui dit les règles et pourquoi, que chaque salarié voit, et un contrôle réel de son respect, avec une suite donnée à un écart.
Objectifs et contraintes
Objectifs
- Écrire une charte courte, où chaque règle correspond à un réglage réellement en place.
- La faire connaître à chaque ouverture de session et la rendre consultable par tous les salariés.
- Contrôler son respect sur un poste réel et traiter l’écart de bout en bout.
Contraintes
- Rien de promis qui ne soit appliqué : une règle sans réglage derrière ne s’écrit pas, ou se signale comme consigne.
- Transparence : la charte dit ce qui est enregistré, où, et combien de temps.
- Pas de nouvel outil : la bannière par l’annuaire, la publication et le contrôle par GLPI, déjà en service.
- Aucun fichier non vérifié : un installeur dont l’empreinte ne peut pas être vérifiée n’est pas exécuté, même pour un essai.
Analyse et choix techniques
| Question | Mon choix | Pourquoi |
|---|---|---|
| Que mettre dans la charte ? | 8 règles, chacune avec « pourquoi » et « comment c’est appliqué » ; ce qui est enregistré et combien de temps ; comment le respect est vérifié | Une règle comprise est mieux suivie ; une règle reliée à un réglage se prouve |
| Combien de temps garder les traces ? | 6 mois pour les journaux des postes et des serveurs | La recommandation de la CNIL sur la journalisation : de 6 mois à 1 an |
| Comment la faire connaître ? | Une bannière « Accès réservé - GSB » à l’ouverture de session, par stratégie de groupe ; la charte dans la foire aux questions du portail GLPI ; un lien depuis l’intranet | Chaque salarié la voit sans la chercher, et la retrouve là où il demande de l’aide |
| Sur quoi s’appuie le contrôle ? | L’inventaire automatique de GLPI, comparé à une liste des logiciels autorisés | L’inventaire existe déjà sur chaque poste ; il manquait la référence pour le comparer |
| Comment écrire la liste ? | À partir de l’inventaire du poste de référence (161 logiciels) : 137 autorisés, 12 tolérés, 12 non autorisés | Partir de l’existant plutôt que d’une liste théorique |
| Quel logiciel pour l’essai ? | Wireshark, outil de capture du trafic réseau, réservé au service informatique ; CCleaner, mon premier choix, écarté | L’éditeur de Wireshark publie les empreintes de ses fichiers ; celle de CCleaner ne correspondait pas au catalogue |
| Que faire d’un écart ? | Un ticket rattaché à l’ordinateur, qui cite la règle, puis le retrait et un nouvel inventaire | Un écart se traite comme une demande, avec une trace et une vérification |
Ce que j’en retiens : une règle ne vaut que si elle est connue et contrôlée. L’écrire ne suffit pas, il faut que chacun la voie et qu’un écart ait une suite.
Mise en œuvre
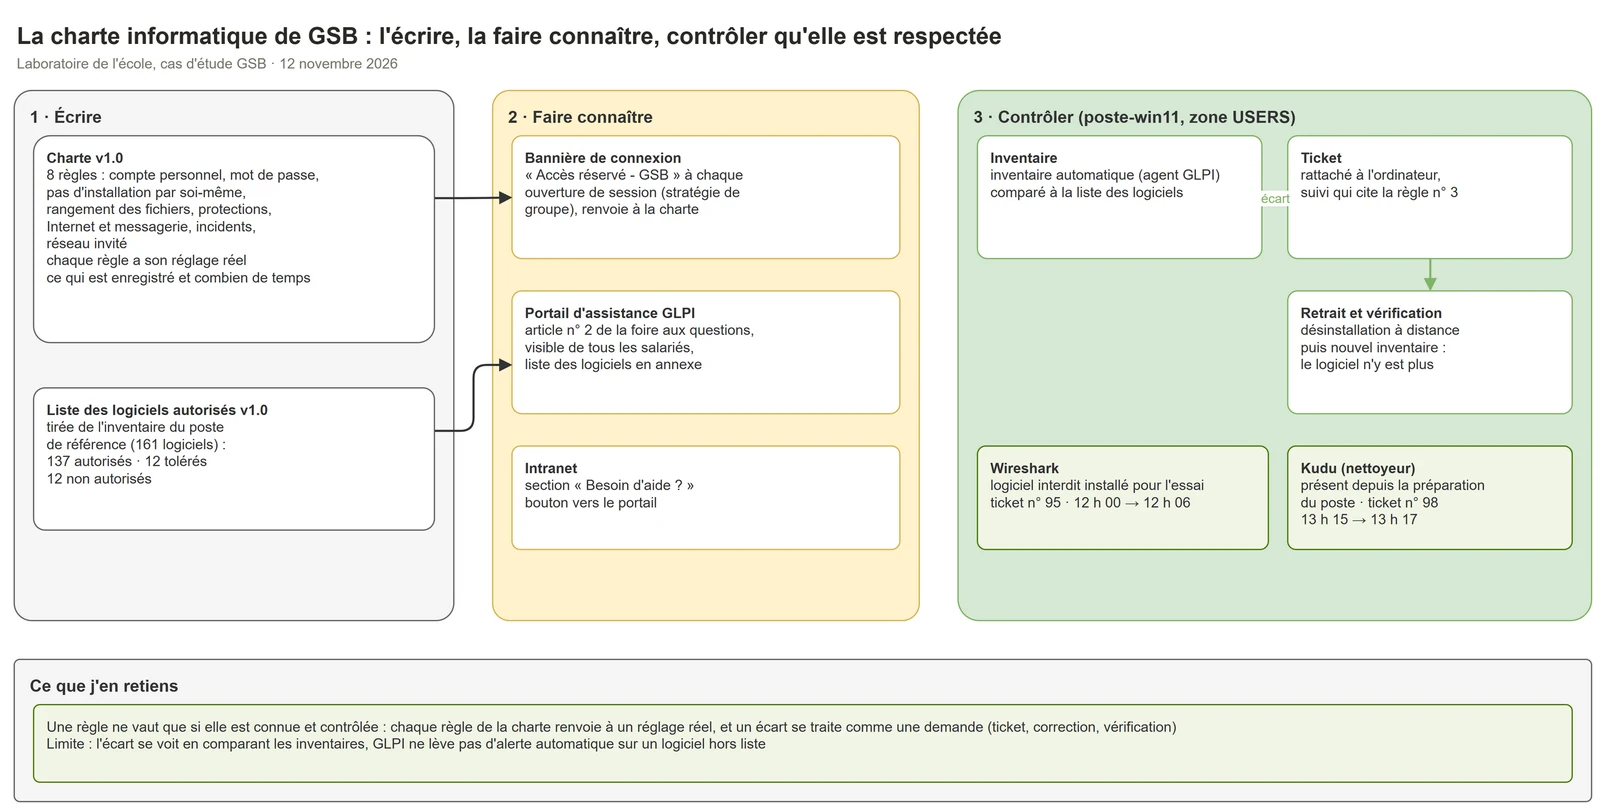
Figure 1 · La charte informatique de GSB : l’écrire, la faire connaître, contrôler son respect.
- La charte : 8 règles (compte personnel, mot de passe, pas d’installation par soi-même, rangement des fichiers, protections, Internet et messagerie, signalement des incidents, réseau invité) ; je l’ai validée en version 1.0 le 12 novembre.
- La bannière de connexion : une stratégie de groupe de l’annuaire (GPO),
GPO-Ordi-Banniere-Connexion, affiche « Accès réservé - GSB » à chaque ouverture de session et renvoie à la charte. - La publication : la charte est l’article n° 2 de la foire aux questions du portail GLPI, visible de toutes les entités ; la page d’accueil de l’intranet a une section « Besoin d’aide ? » avec un bouton vers le portail.
- Le premier contrôle : Wireshark, installé pour l’essai après vérification de son empreinte SHA-256 (calcul qui identifie un fichier de façon sûre) ; l’inventaire forcé fait apparaître l’écart (162 logiciels au lieu de 161) ; ticket n° 95 qui cite la règle n° 3 ; retrait à distance ; nouvel inventaire : 161 logiciels, plus de Wireshark. De 12 h 00 à 12 h 06.
- La liste des logiciels autorisés : tirée de l’inventaire du poste de référence, validée en version 1.0 ; elle fait apparaître Kudu, un nettoyeur système installé lors de la préparation du poste et classé non autorisé.
- Le second contrôle : j’ai décidé le retrait de Kudu ; ticket n° 98, retrait à distance, nouvel inventaire : 160 logiciels, plus de Kudu, ticket clos. De 13 h 15 à 13 h 17.
Tests et recette
| Test | Résultat |
|---|---|
| Bannière à l’ouverture de session | « Accès réservé - GSB » affichée sur le poste du salarié, avec le renvoi à la charte |
| Charte vue par un salarié | Article lisible depuis le portail simplifié des salariés (profil Self-Service), avec un compte de la zone USERS, liste des logiciels en annexe |
| Logiciel interdit installé (Wireshark) | Écart visible dans l’inventaire (162 au lieu de 161), ticket n° 95, retrait, nouvel inventaire à 161 : 6 minutes du téléchargement à la clôture |
| Logiciel non autorisé déjà présent (Kudu) | Repéré par la comparaison avec la liste, ticket n° 98, retrait, nouvel inventaire à 160 : 2 minutes |
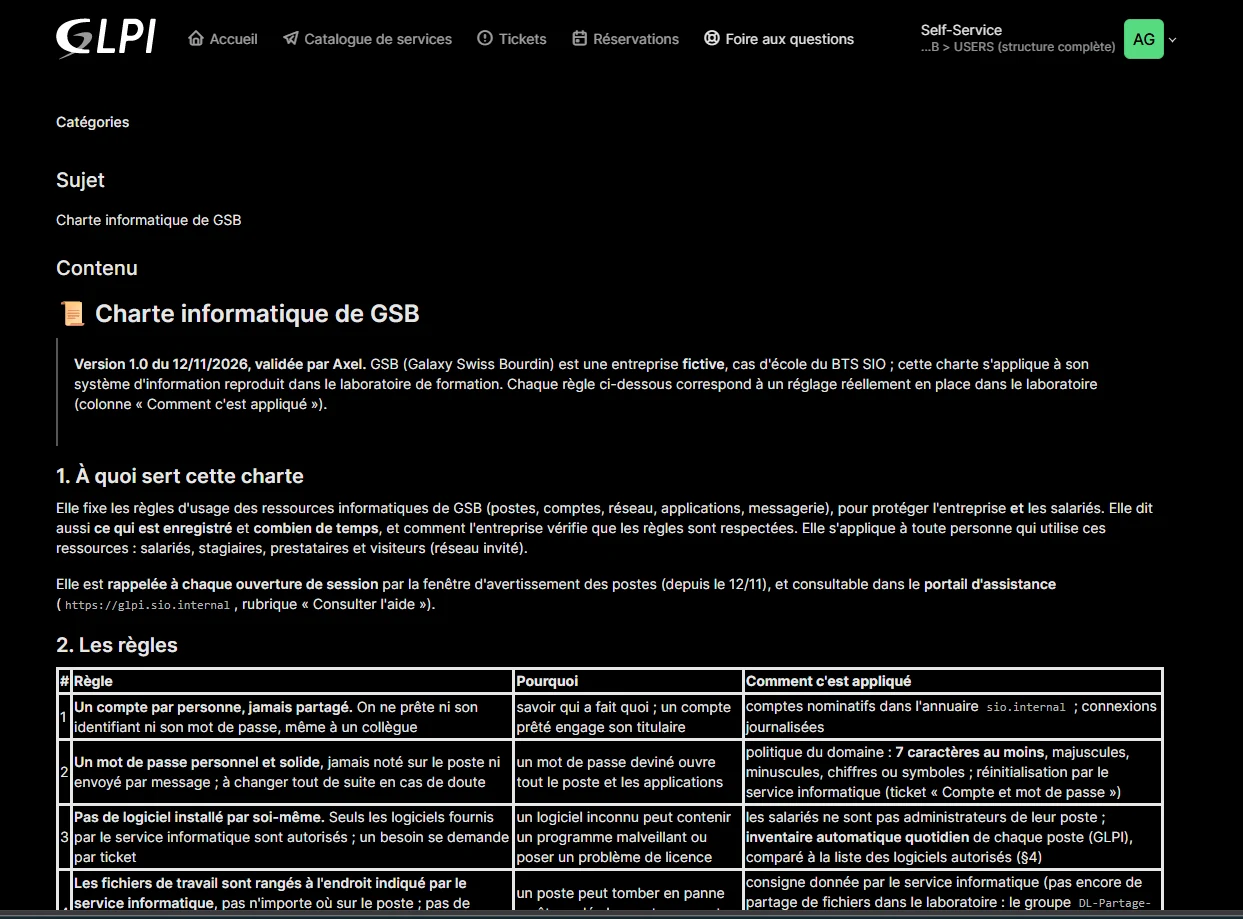
Figure 2 · La charte vue par un salarié dans le portail GLPI (12 novembre 2026).
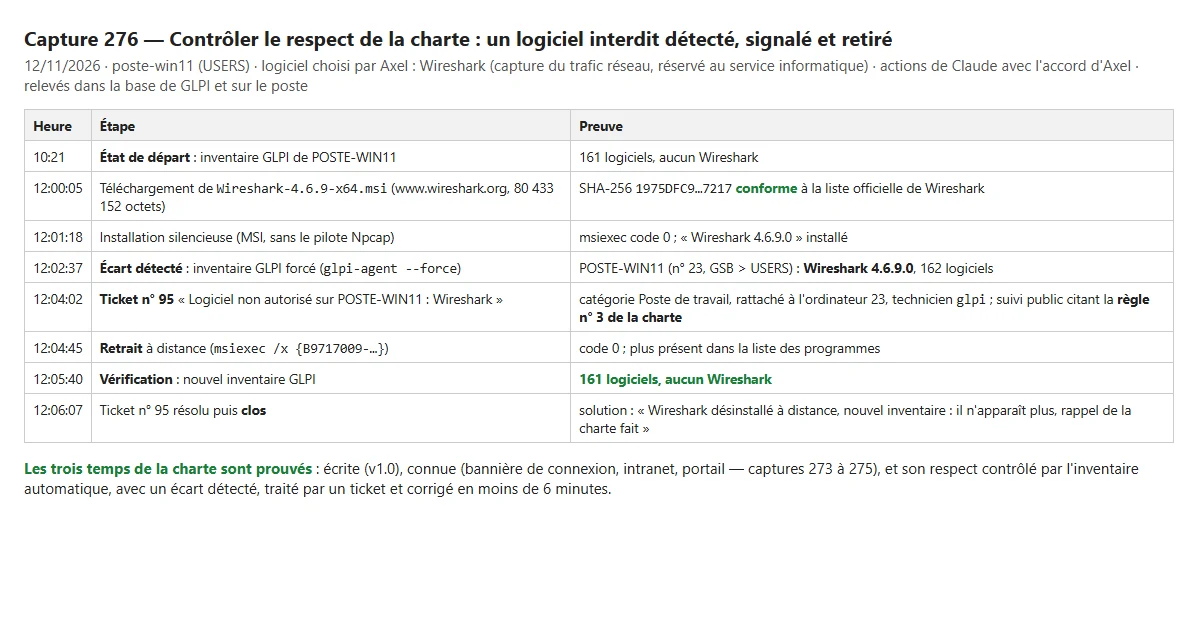
Figure 3 · Premier contrôle : Wireshark détecté, signalé par un ticket et retiré (12 novembre 2026).
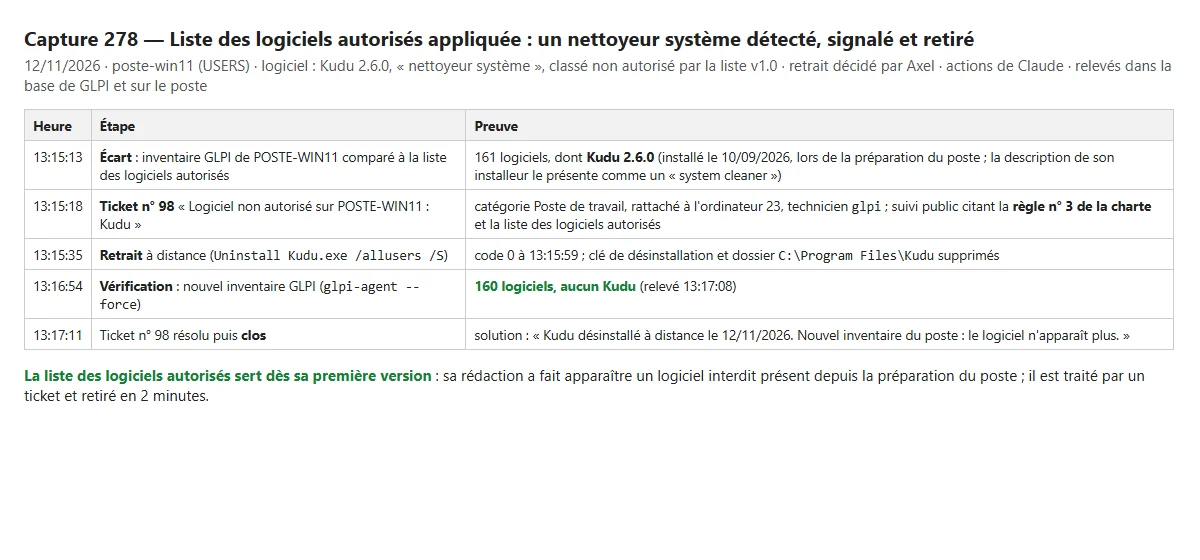
Figure 4 · Second contrôle : Kudu repéré grâce à la liste, signalé et retiré (12 novembre 2026).
Bilan critique
Ce qui a coincé. Mon premier choix pour l’essai était CCleaner. Son installeur officiel était bien signé par
l’éditeur, mais son empreinte ne correspondait pas à celle du catalogue winget (le gestionnaire de logiciels de
Windows) : l’adresse officielle sert toujours la dernière version. Le fichier n’a pas été exécuté et j’ai choisi
Wireshark, dont l’éditeur publie les empreintes.
La liste des logiciels autorisés a servi dès sa première version : en classant les 161 logiciels du poste, elle a fait apparaître un nettoyeur système présent depuis la préparation du poste, que personne n’avait remarqué.
Les limites que j’assume.
- L’écart se repère en comparant les inventaires ; GLPI ne lève pas d’alerte automatique sur un logiciel hors liste.
- La durée de conservation des alertes de l’outil de détection d’intrusion n’est pas encore fixée dans la charte.
- La règle sur le rangement des fichiers est une consigne : le laboratoire n’a pas encore de partage de fichiers.
- Les contrôles ont porté sur un seul poste, celui du salarié de test.
Ce que je referais autrement. J’écrirais la liste des logiciels autorisés avant le premier contrôle : c’est elle qui rend le contrôle systématique, et elle aurait repéré Kudu dès le départ.
Outils et aides. Les choix et les décisions de cette réalisation sont les miens (contenu de la charte, logiciels de l’essai, classement de la liste, retrait de Kudu). Un assistant IA (Claude Code) a exécuté une partie des commandes et m’a aidé à rédiger la charte et la documentation, que j’ai relues et validées.