Table de correspondance avec les zones de GSB
Étudiant : Axel · Épreuve : E6 SISR (BTS SIO) · Source : conventions GSB (cours U6), §2 · Version : 1.3 · Date : 11 novembre 2026
Mon plan d’adressage ne change pas pour coller à GSB (Galaxy Swiss Bourdin, l’entreprise du cas d’étude) : cette table relie les zones de GSB à mes réseaux et les serveurs de référence de GSB à mes machines.
Zones
| Zone de GSB | Rôle | Origine dans GSB | Mon équivalent |
|---|---|---|---|
| Administration | Postes des techniciens | VLAN (réseau local virtuel) 10 · 192.168.10.0/24 | VLAN 30 ADM · 10.0.30.0/24 : annuaire, bastion, supervision et sauvegarde |
| Utilisateurs | Postes des services | VLAN 60 · 192.168.60.0/24 | VLAN 40 USERS · 10.0.40.0/24 |
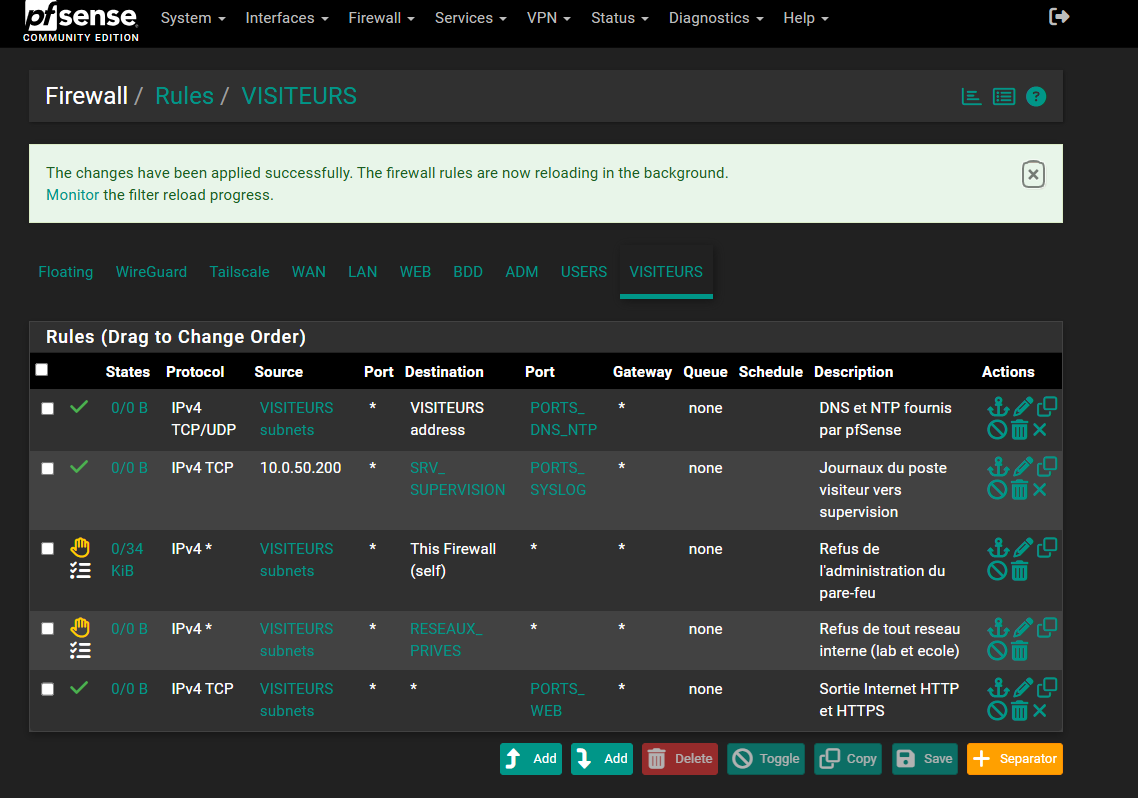
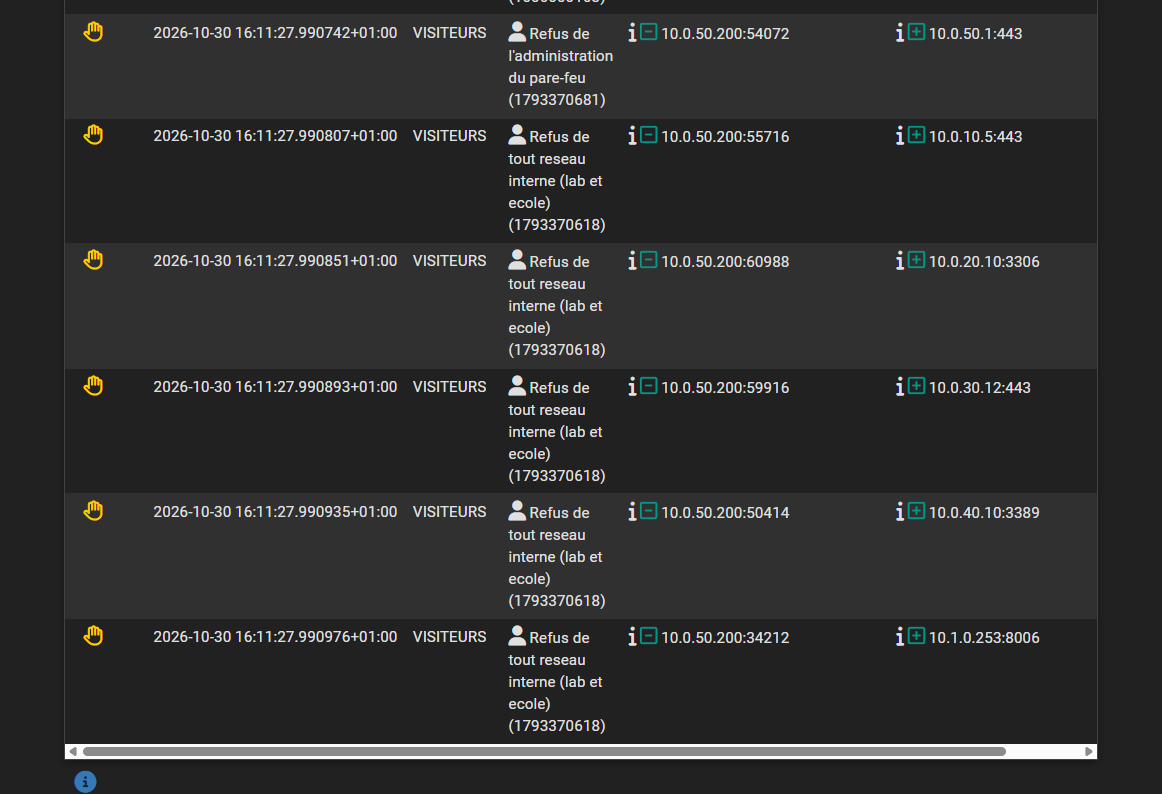
| Visiteurs | Invités, accès Internet seul | VLAN 150 · 192.168.150.0/24 | VLAN 50 VISITEURS · 10.0.50.0/24 (créé le 30 octobre) : DHCP (attribution automatique des adresses) et DNS (résolution des noms) de la passerelle, sortie Internet seule, tout accès interne rejeté et journalisé ; machine de test poste-visiteur (10.0.50.200), supervisée. Sert à l’extension qualité de service (limitation de débit) |
| Serveurs | Annuaire, bases de données, applications | VLAN 300 · 172.16.0.0/17 | VLAN 10 WEB · 10.0.10.0/24 (répartiteur et serveurs web) et VLAN 20 BDD · 10.0.20.0/24 (cluster de bases) ; l’annuaire est en VLAN 30, avec l’administration |
| Sortie | Liaison vers le pare-feu et Internet | VLAN 400 · 172.18.0.0/30 | WAN (liaison vers l’extérieur) · 10.1.0.0/16 via fw-01 (NAT sortant) |
| DMZ (zone démilitarisée, exposée à Internet) (ajout) | Services joignables depuis Internet | absente de GSB | Mon VLAN WEB joue ce rôle : seul le répartiteur est joignable par les utilisateurs, les serveurs web et la base sont derrière lui, et le WAN n’accepte qu’une seule connexion entrante, celle de l’hyperviseur vers le serveur de sauvegarde ; depuis le 10 novembre, les pages publiques du site de GSB sont publiées sur Internet par le tunnel sortant d’administration, sans ouvrir le WAN, et filtrées par le répartiteur |
| Site distant (ajout) | Deuxième site | absent de GSB | Aucun second site (extension de la mission N1 non retenue) |
| Visiteurs en déplacement (ajout) | Clients VPN | absent de GSB | Prévu avec la mission N1 (réalisation 2) ; mon accès distant actuel sert à l’administration |
Serveurs de référence de GSB
| GSB | Rôle | Mon équivalent |
|---|---|---|
| REZOLAB | DHCP et DNS | fw-01 (pfSense : DNS en relais, DHCP des VLAN 40 et 50) |
| LABANNU | Annuaire, contrôleur de domaine | AD-Core-01 (domaine sio.internal) ; les salariés s’y authentifient aussi pour ouvrir leurs tickets dans GLPI |
| MESSAGLAB | Messagerie | Relais SMTP (protocole d’envoi des courriels) externe, utilisé pour les notifications de sauvegarde et les alertes de la supervision (pas de serveur de messagerie dans le laboratoire) |
| INTRALAB | Intranet | Site WordPress www.sio.internal : site public de GSB et intranet INTRALAB, pages réservées aux comptes connectés (en service) ; les pages publiques sont aussi sur Internet depuis le 10 novembre, avec une mesure d’audience Matomo conforme à la dispense de la CNIL (Commission nationale de l’informatique et des libertés) |
| ProxSILAB | Proxy et pare-feu | fw-01 (pfSense) |
| MUTLAB | Routage entre zones, filtrage | fw-01 (pfSense, routeur inter-VLAN) |
| RTROUT | Routeur et NAT (traduction d’adresses) | fw-01 (pfSense) |
Règles d’origine de GSB, transposées
Les règles détaillées par zone sont dans Matrice-de-flux.md.
- « Chaque zone, sauf Visiteurs, n’accède qu’aux zones Serveurs et Sortie » : respecté pour USERS (le répartiteur du site web, l’annuaire et le bastion, plus Internet) et pour WEB (le cluster de bases par le répartiteur seul, plus Internet). La zone BDD n’initie aucun flux. Écart justifié : la zone ADM est une zone d’administration, elle atteint toutes les autres zones.
- « La zone Visiteurs interroge le DNS et le DHCP et sort sur Internet » : respecté. La zone VISITEURS n’obtient que le DNS et le DHCP de sa passerelle et la sortie HTTP / HTTPS (web chiffré) ; tout accès aux réseaux internes est rejeté et journalisé, vérifié le 30 octobre depuis
poste-visiteursur six cibles internes.